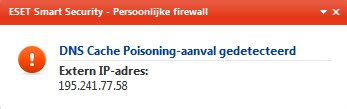
Ik krijg van mijn Virusscanner, firewall NOD 32 de melding zie foto.
Wat er mee te doen??
Google doet het toch nog wel?
http://kb.eset.com/esetkb/index?page=content&id=SOLN2933
http://www.sevenforums.com/system-security/197311-detected-dns-cache-poisoning-attack.html
Google doet het nog, maar ik begrijp het niet in het Engels?
In mijn tijd op school, kreeg ik geen Engels.
Vandaar dus de vraag.
Als de aanval door de virusscanner gededecteerd werd , zal die wel tegengehouden zijn .
Je kan ook nog eens een anti-malware laten zoeken : http://www.malwarebytes.nl/
Ik ben ook geen specialist , en mijn engels is ook maar wat het is , maar ik hou mijn computer behoorlijk proper met Ccleaner en Malwarebytes .
Succes .
Wat er getracht is om te doen is dit:
Als je bijvoorbeeld www.sat4all.com intypt moet dit vertaald worden naar een ipadres (213.206.76.33) . Dit gebeurt door DNS. De computer vraagt deze gegevens op en slaat deze voor later gebruik lokaal tijdelijk op ( in de cache )
Door nu deze tijdelijke opslag te manipuleren kun het verzoek om naar www.sat4all.com te gaan omleiden naar een andere website. De computer had immers al gevraagd waar sat4all zich bevind en hoefde het dus niet aan de DNS-server te vragen maar kon het lokaal opzoeken. Deze technieken worden nogal eens gebruikt om je op een nep bank site te laten komen.
Het ip adres (195.241.77.58) wat genoemd wordt in de “aanval” is een Tiscali adres, gewoon uit Nederland.
Je kunt een pagina altijd door Google translate halen:
Overigens lees ik deze melding alleen maar in combinatie met ESET software. Misschien moet je het even een tijdje aanzien.