Ik heb een Synology NAS en een Fritxbox WLAN 7360.
Nu heb ik een poort geforward naar de NAS, om 2 gebruikers (elk met een vast IP adres) toe te laten in te loggen. De inlog is volgens SSH.
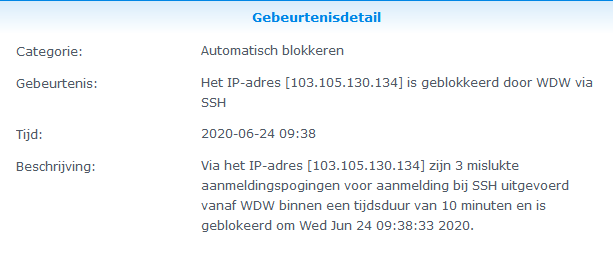
Als gevolg wordt er nu per dag ongeveer duizend keer geprobeerd in te loggen op de NAS vanuit alle mogelijke IP-adrssen. Tot nu tot geen enkele poging gelukt.
Hoe kan ik die poort forwarding in de Fritzbox zo instellen dat deze alleen maar gebeurd indien vanaf de 2 bekende IP-adressen geconnecteerd wordt?
Ik heb reeds overal gezocht maar niets gevonden voor de FritzBox. Ik zie het ook niet in de configuratie van de port-forwarding.
Is er volgens mij ook niet. De blokkade zou je in het doorgestuurd apparaat moeten doen. Ofwel de duurdere optie om achter de Fritz een manager switch te zetten…
Veilig is volgens mij, en zo doe ik het, een VPN verbinding op te zetten. Er is dan geen port forwarding, maar toegang voor geregistreerde gebruikers met gebruikersnaam en wachtwoord. Als het NAS een ip heeft in het thuisnetwerk, kun je dan net zo verbinden als je van binnen het thuisnetwerk verbindt.
Veilig is volgens mij, en zo doe ik het, een VPN verbinding op te zetten. Er is dan geen port forwarding, maar toegang voor geregistreerde gebruikers met gebruikersnaam en wachtwoord. Als het NAS een ip heeft in het thuisnetwerk, kun je dan net zo verbinden als je van binnen het thuisnetwerk verbindt.
Via PPTP?
Ik neem aan dat je toch wel iets van een codering gebruikt?
VPN is prive en beveiligd. Dat houdt volgens mij in dat het versleuteld is. Als alles ingesteld is, verbindt je door de Fritzbox met het thuisnetwerk (waar dan de NAS in zit, of bv. een mediaserver).
Ik gebruik op mijn Synology QuickConnect. In de afgelopen 6 jaar maximaal 5 pogingen gehad. Ik laat in de NAS de mislukte pogingen permanent blokkeren na 3 keer.
Ik neem aan dat de inlog pogingen altijd op het Admin account is? Die kan je het beste uitschakelen. Daarnaast kan je eens kijken naar 2-factor authentication.
Er zit een firewall in de Synology en die kun je zo instellen dat deze bepaalde ipadressen blokkeert.
Stel ook je inlog een stuk strenger in: Meer dan 2x fout inloggen binnen een minuut is bijvoorbeeld 300 dagen niet meer kunnen connecten.
Hoe kom je daar?
In het configuratiescherm heb je de optie ‘beveiliging’. In een tabblad vind je vervolgens de optie ‘firewall’.
Wanneer je dit aanklikt kun je een profiel aanmaken en bewerken.
Je kunt je standaard profiel gebruiken.
Klik vervolgens op “regels bewerken” en klik op “maken”.
Kies bij ‘bron ip’ de optie “specifiek ip” en vul daar bij de optie “selecteren” het bewuste ip adres in.
Wanneer je het ip adres wat je wilt blokkeren hebt ingevuld klik je op ‘ok’ en kom je terug in het menu, waar je vervolgens onder aan “blokkeren” kiest.
Bevestig dit geheel en het betreffende ipadres is geblokkeerd..
Ga vervolgens terug naar het configuratiescherm op de afdeling "beveiliging, waar je ook het tabblad firewall hebt staan, en kies dan “account”.
Hier ga je streng worden en zeg je dat gebruikers zorgvuldig moeten inloggen omdat jij na 1 of 2 keer fout inloggen de boel voor een aantal maanden dichtzet.
Loop dit menu aandachtig door en als je vragen hebt dan hoor ik dat graag. Succes!
Oja, nog even dit: Synology ondersteund “openvpn”, gebruik dit!!!
Ga vervolgens terug naar het configuratiescherm op de afdeling "beveiliging, waar je ook het tabblad firewall hebt staan, en kies dan “account”.
Hier ga je streng worden en zeg je dat gebruikers zorgvuldig moeten inloggen omdat jij na 1 of 2 keer fout inloggen de boel voor een aantal maanden dichtzet.
Heb alleen dit momenteel gedaan. Ga even kijken hoe dat loopt vooraleer verdere stappen te ondernemen.
Volgens wat ik kan lezen. doet dit precies wat ik voor ogen had. maar misschien is het niet genoeg.
Dit helpt al enorm, maar vergeet niet de “verlooptijd” in te stellen. Anders kunnen ongewenste gebruikers later gewoon weer een poging doen om in te loggen waardoor de maatregel niet werkt.
Wees streng! Je huis draai je ook op slot wanneer je weg gaat en je laat geen raam open staan.
Zo’n blocklist is handig, maar er kunnen mensen tussen zitten die slachtoffer zijn geworden van een hacker en ongewild/onwetend deelneemt aan een botnet.
Aan de andere kant weet je gelijk dat diegene die jij wel toegang wil geven en dit niet zou kunnen, dat zijn ipadres in de lijst staat en de persoon ook deel is van een botnet.
Toegegeven, die kans is zeer klein.
Hopelijk slaap je nu wat beter nu scriptkiddy’s niet meer zomaar op de deuren kunnen bonzen.
Ik kan in de Fritzbox niets vinden om een blacklist in te voeren, of de firewall te configureren.
Bij Internet - Permit Access - Fritzbox services, kun je gebruikers toegang geven vanaf internet tot de Fritzbox of Fritzbox NAS (dat zie je waarschijnlijk alleen in advanced mode). Je kunt dat beveiligen met een wachtwoord en een certificaat instellen. Versleutelde verbindingen: dat lijkt me dus veilig.
Maar je komt daarbij niet in je netwerk dus in je Synologie NAS. Wel op een usb drive aangesloten op de Fritzbox, Fritzbox NAS dus.
Ik neem aan dat je bedoeld dat de SU (superuser) admin niet gebruikt wordt maar een andere naam?
Er wordt in dit geval een poging gedaan om via secure shell binnen te komen, dus word het gebruikersbeheer overgeslagen en gevist naar een gebruiker met beheerrechten.
Op een één of andere manier kun je altijd beheerdersrechten krijgen met een bepaald account dus de admin uitschakelen zonder een gebruiker te maken met beheerdersrechten maakt de nas ontoegankelijk.
Wanneer je dus zelf geen beheerdersaccount hebt of deze kunt inschakelen, is je NAS waardeloos en kun je er niets meer mee doen.
In het geval van de topicstarter wordt er gegokt naar inlognaam en wachtwoord, wat altijd begint met "root, administrator, admin, superuser, god (er zijn altijd mensen met grootheidswaanzin) of veel andere voorkomende namen.
Met een Synology is een beheerder meestal ‘admin’ en ook al zou je admin uitzetten en een andere naam gebruiken, dan nog heb je via die andere naam beheerdersrechten.
Maar in het geval van de topicstarter is de betreffende “hacker” (het woord mag niet eens gebruikt worden) gewoon een puber met teveel puisten en te weinig zelfvertrouwen om achter meisjes aan te gaan een scriptkiddie met een ip en poortscanner.
..het leuke is dat je ook kunt zien welke namen zij gebruiken om toegang te krijgen.